.weax 勒索病毒大规模爆发,内网安全防护刻不容缓
导言
一、威胁情报分析:【.weax】是什么?
家族背景:家族诞生时间、团伙特征、RaaS 模式、同源变种说明
.weax 归属Weaxor 勒索家族,是老牌 Mallox 勒索组织重构换壳后的迭代产物,2024 年 10 月在国内安全事件中首次被捕获,2026 年该变种持续迭代活跃,制造、商贸、地产类中小企业为主要受害对象。该攻击组织采用 RaaS 勒索即服务运营模式:组织侧负责开发恶意程序、维护通信基础设施、生成威胁告知模板,招募大量下游攻击者负责渗透入侵工作,攻击收益按照约定比例分配。同源变种包含:.rox、.wex、.wxr、.mallox。攻击者仅修改文件后缀就可以绕过安全产品特征检测,入侵链路、威胁告知模板、通讯渠道高度一致,属于典型换壳变种攻击。该家族现已同时支持 Windows、Linux 双平台载荷,Linux 业务服务器同样面临加密风险。加密特征与破坏性
加密算法:采用 ChaCha20 完成业务文件加密,AES‑CTR 封装会话密钥,Curve25519 完成密钥交换;密钥由攻击者私有密钥保护,在没有拿到对应私有密钥的前提下,暴力破解在数学层面不具备可行性。
文件重命名格式:原始文件名完整保留,文件末尾追加后缀.weax;示例:生产台账.mdf →生产台账.mdf.weax。
销毁自救机制:执行系统指令强制删除 VSS 卷影副本,抹除系统还原点;遍历 NAS、网络共享磁盘,对映射备份设备同步执行加密操作。
双重施压行为:正式加密本地文件前,优先完成内网敏感数据窃取,重点抓取财务台账、客户资料、项目合同、业务报表;如果受害方不配合攻击者的诉求,窃取得到的内部资料将会被对外公开披露,以此对企业形成双重压力。
2. 勒索通知机制
威胁告知文件名:RECOVERY INFORMATION.txt,在每一处被加密的文件夹目录下生成投放。
告知文档主要内容:记录受害主机唯一识别 ID、攻击者联络邮箱、暗网访问地址;宣称可对少量体积较小文件开展解密演示,以此证明自身解密能力。
攻击者威胁话术:警告受害主体不要联系第三方技术机构、不要擅自修改加密文件;给出时间限制,逾期之后就会对外泄露盗取到的企业内部资料。
交互方式:仅接受虚拟货币作为交互渠道,提出的要求会根据企业规模、业务资产重要程度浮动变化。
3. 攻击载体与攻击链路
入侵入口:RDP/SSH 远程服务弱口令暴力爆破、SQL 数据库弱口令、钓鱼邮件恶意附件、OA‑ERP 业务系统漏洞利用、盗版运维软件植入后门、内网凭据窃取后横向渗透。完整攻击链路:通过外部入口突破边界获取主机权限;
植入远控后门,修改注册表、创建计划任务实现持久驻留,清理系统日志掩盖痕迹;
抓取本地账号密码,在内网横向漫游,扩散至域控、数据库服务器、NAS 存储设备;
批量打包内网敏感业务数据向外传输至攻击者 C2 服务器;
删除卷影副本与各类本地备份资源;
批量加密磁盘与共享存储当中的高价值业务文件,投放威胁告知文档。
4. 真实受害案例(必加)
国内中小企业真实攻击场景还原2026 年第二季度,国内某制造企业,将 3389 远程桌面端口直接暴露在公网环境,管理员账号设置简单弱口令。攻击者依靠 RDP 暴力爆破成功侵入一台办公服务器,入侵之后抓取本地存储的域账号凭证,向内网横向扩散,短短数小时之内,ERP 服务器、SQL 数据库、图纸 NAS 存储全部沦陷。受害现象:全部 MDF 数据库、生产图纸、财务账套文件后缀追加.weax,各个目录生成RECOVERY INFORMATION.txt威胁告知文档;VSS 卷影副本被清除,和业务主机处于同一局域网的 NAS 备份同步遭到加密破坏。业务受损:生产排程系统、财务核算系统全面停机,订单、库存数据无法读取调用,企业生产业务陷入停滞;本地备份全部失效,企业丧失自主恢复数据的能力,同时面临内部商业资料外泄的风险。二、应急响应:遭遇【.weax】后的数据挽回实战
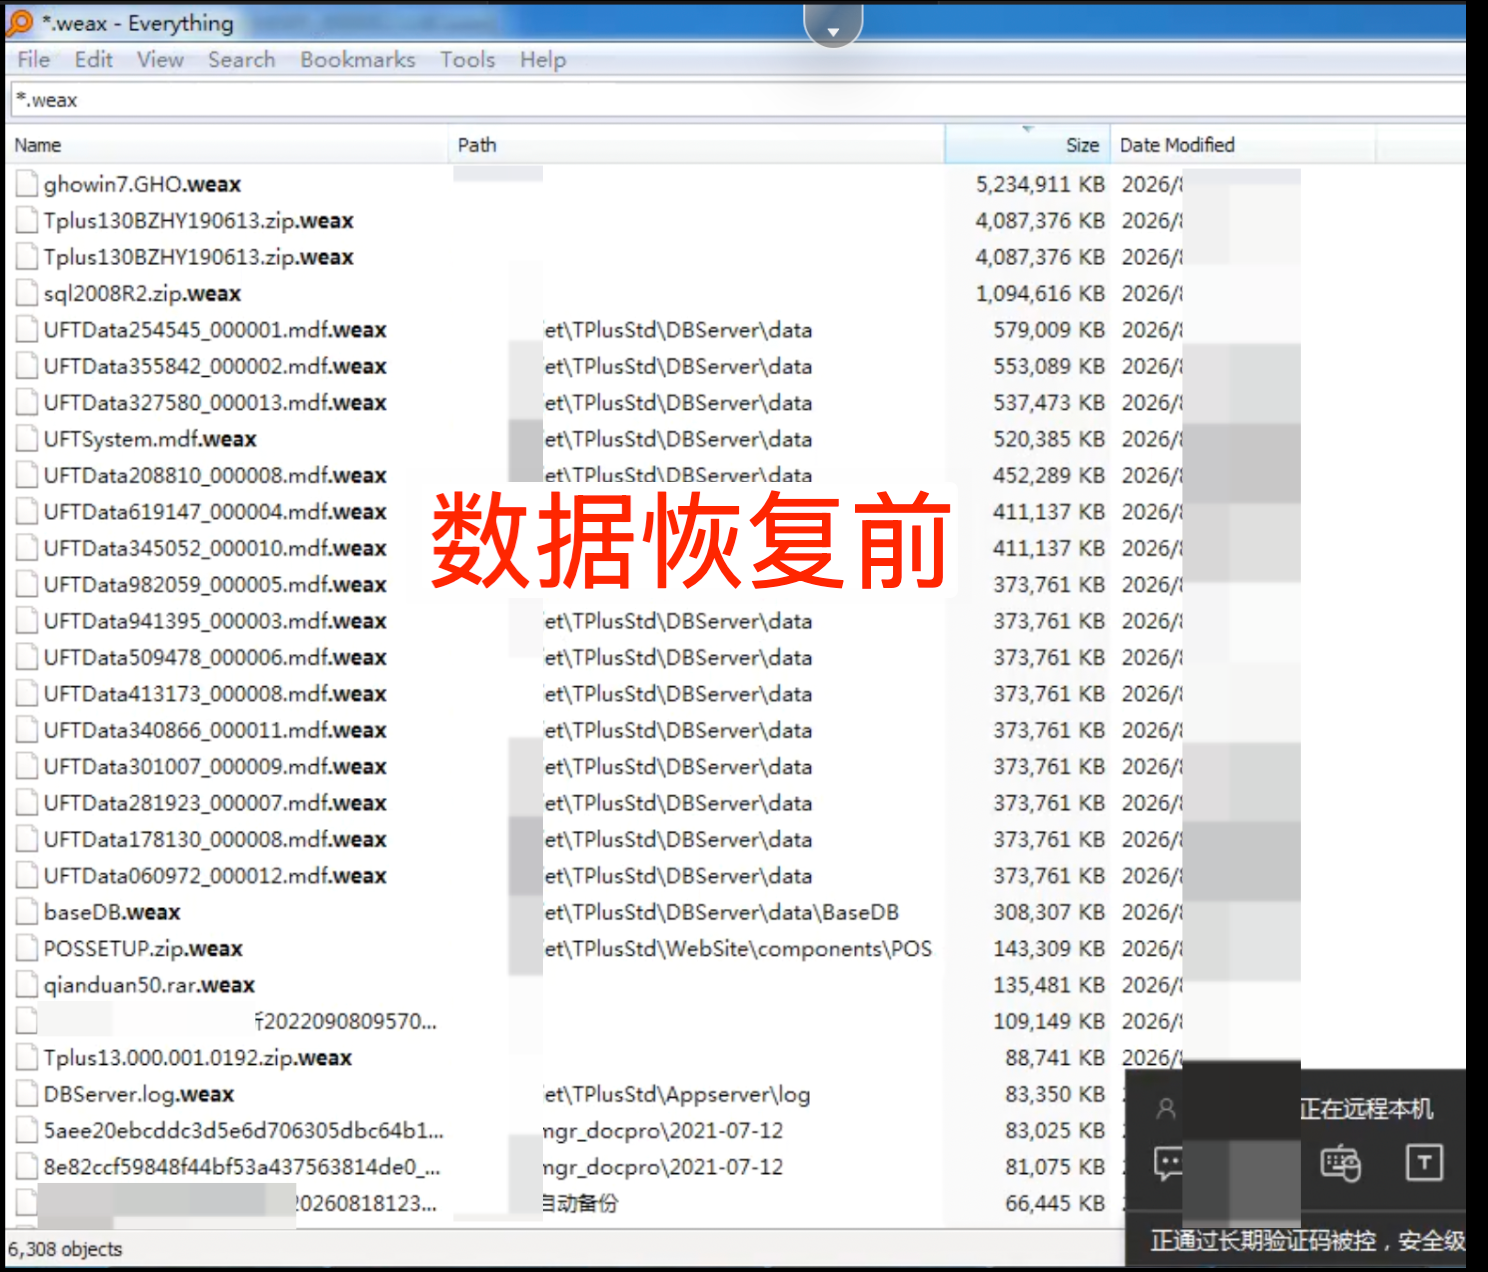
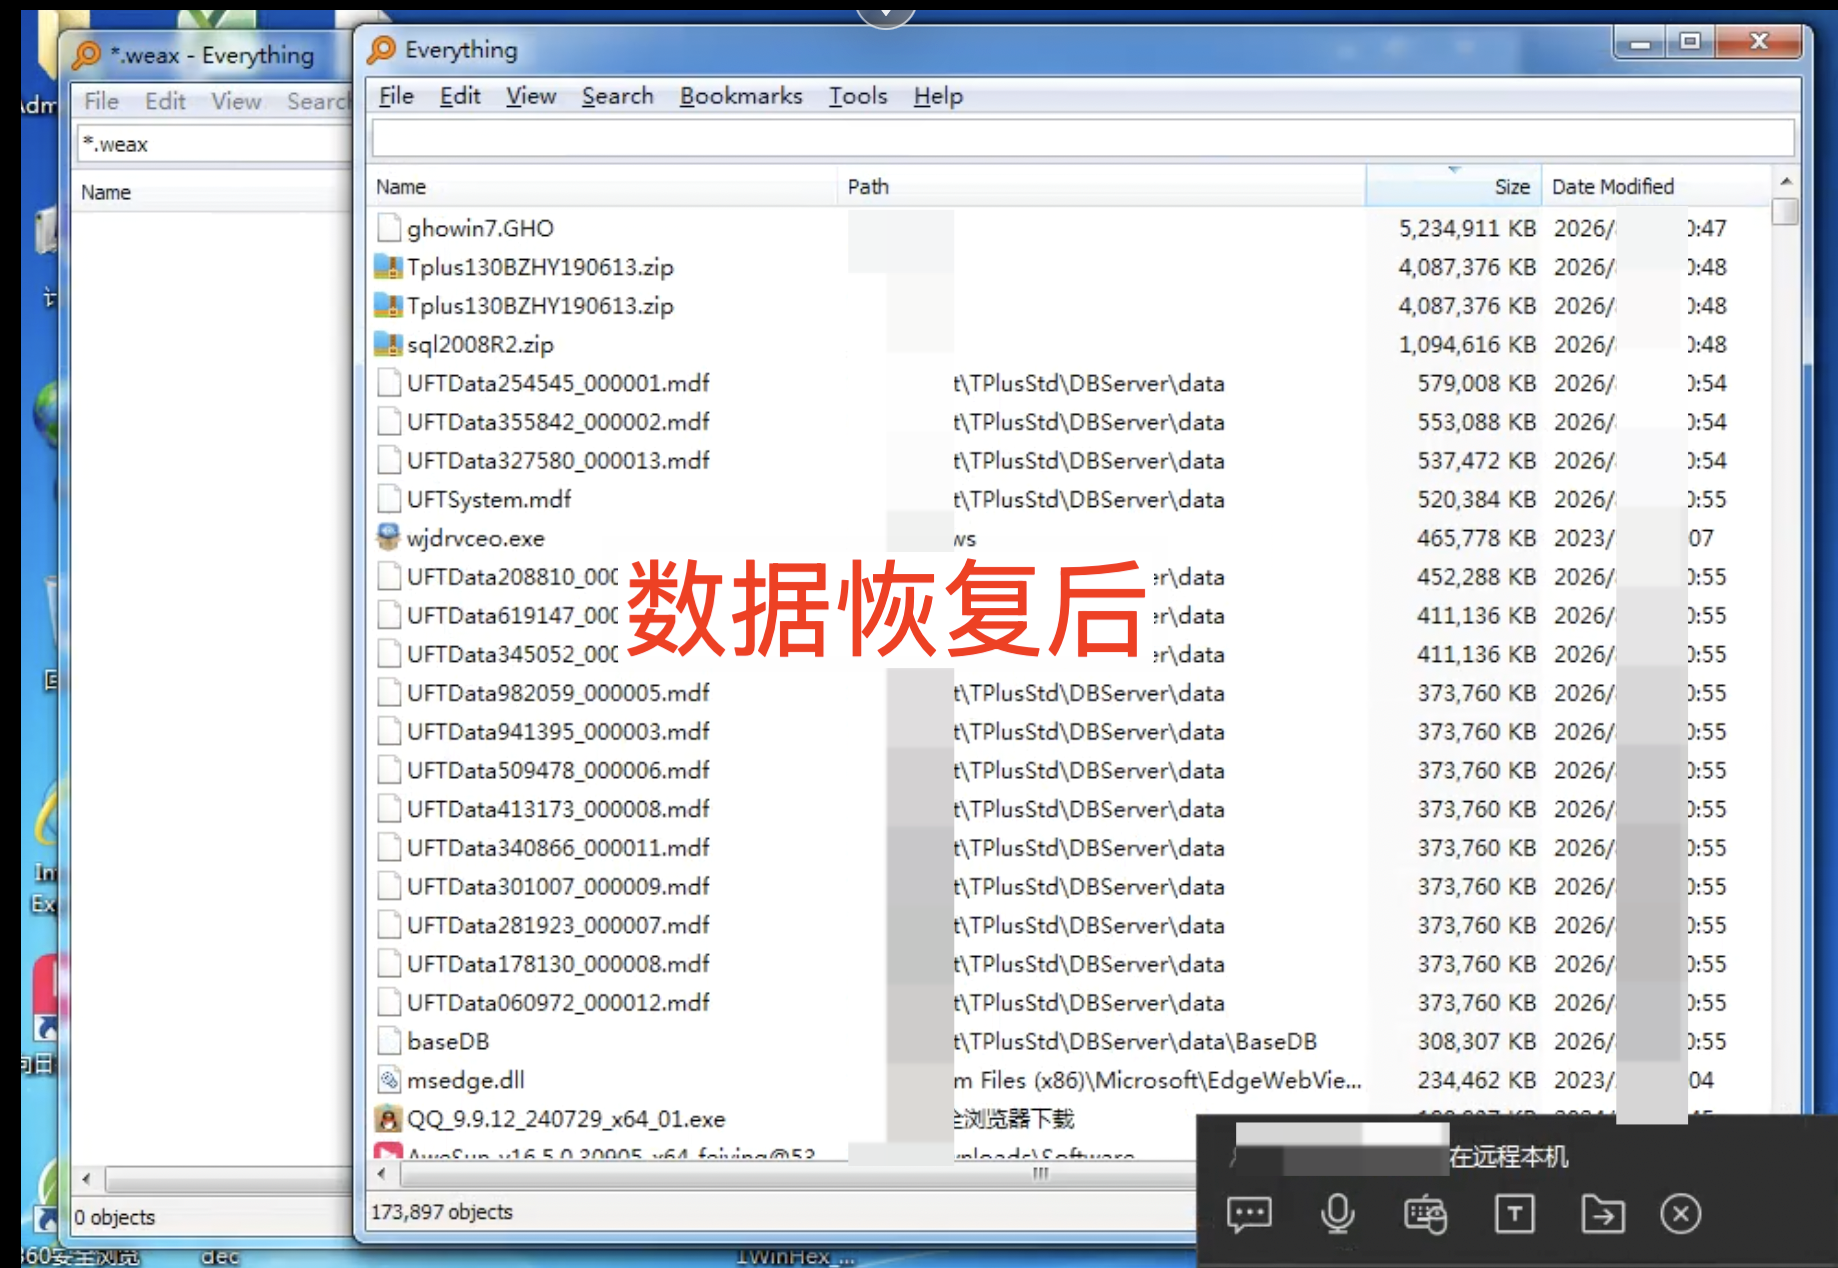
第一阶段:遏制与隔离(遏制事态恶化)
物理断网:立刻拔掉中毒服务器网线、关闭 WiFi 无线网络,切断主机与交换机连通,阻断病毒在内网继续扩散,同时阻止敏感数据持续向外流出。
保留现场:禁止重启服务器、禁止断电;完整留存加密样本文件、全部RECOVERY INFORMATION.txt告知文档、系统安全日志;条件允许优先导出服务器内存镜像,内存空间可能留存临时密钥线索,能够显著提升数据恢复成功率,不要修改、移动加密文件。
第二阶段:数据恢复尝试
检查 VSS 卷影副本:病毒会主动清除卷影副本,但部分环境会存在删除残留。
校验备份介质:核查 NAS、硬盘备份资源;重点甄别:和业务服务器同一内网环境的备份设备大概率同步加密,不可直接投入使用;只有物理隔离离线备份才是最优恢复方案,恢复前要确认备份介质本身没有被恶意程序感染。
专业数据恢复服务:无可用备份条件下,对接具备该勒索家族算法研究能力的专业实验室;说明:无法保证 100% 恢复,恢复成功率取决于样本类型、设备是否重启断电、磁盘碎片残留情况。


请先 登录后发表评论 ~